बी के झा
NSK news Ind
चंडीगढ़/अमृतसर, 24 अगस्त
पंजाब में एक बार फिर सीमा पार से संचालित बताए जा रहे आतंकी-गैंगस्टर नेटवर्क को लेकर सुरक्षा एजेंसियां हाई अलर्ट पर हैं। ताजा खुफिया इनपुट में अमृतसर के सैन्य प्रतिष्ठानों को संभावित निशाना बनाए जाने की आशंका जताई गई है। इनपुट में पाकिस्तान में मौजूद दो कथित ऑपरेटिव्स को ‘राणा भाई’ और ‘मलिक’ के नाम से चिन्हित किया गया है और दावा किया गया है कि अमृतसर की खासा छावनी तथा ब्यास के निकट बुड्ढा थेह सैन्य प्रतिष्ठान की कथित रेकी की जा चुकी है। यह जानकारी पंजाब पुलिस समेत संबंधित सुरक्षा एजेंसियों के साथ साझा की गई है।
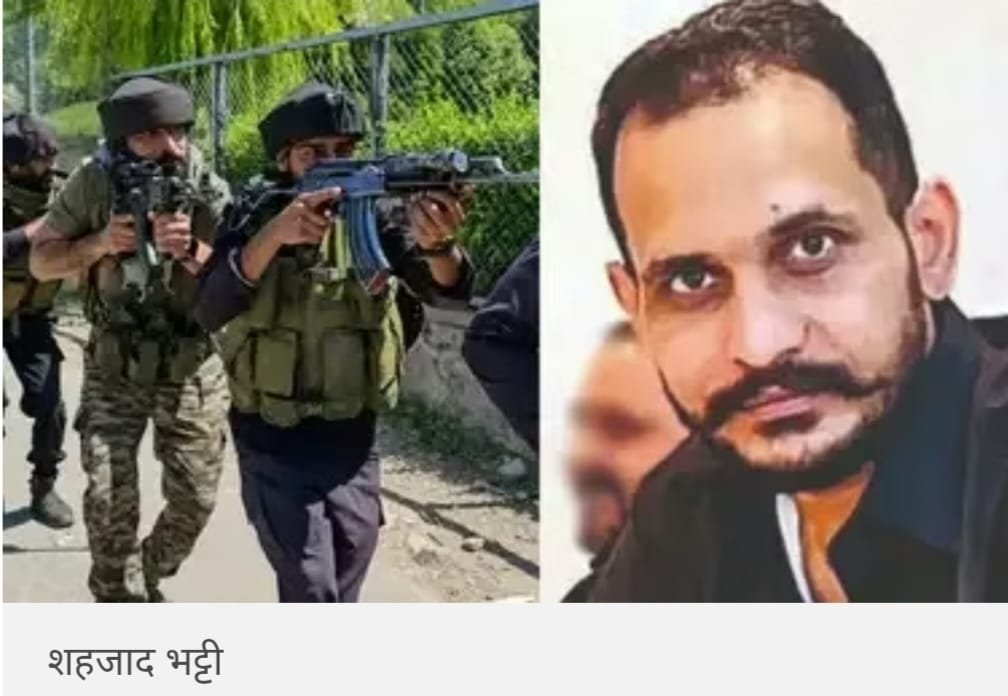
हालांकि सुरक्षा के लिहाज से इनपुट को गंभीर माना जा रहा है, लेकिन यह बात भी उतनी ही महत्वपूर्ण है कि खुफिया चेतावनी अपने आप में हमले के आसन्न होने का प्रमाण नहीं है। एजेंसियां इसकी विश्वसनीयता, संभावित नेटवर्क और कथित ऑपरेटिव्स की भूमिका की पुष्टि करने में जुटी हैं।मगर इस बार खतरे को हल्के में लेना संभव नहीं। वजह है—कुछ महीने पहले इसी खासा क्षेत्र में सैन्य प्रतिष्ठान के बाहर हुआ IED विस्फोट और पिछले महीनों में शहजाद भट्टी से जुड़े मामलों में राष्ट्रीय जांच एजेंसी की कार्रवाई।
खासा छावनी का पुराना धमाका बना नए अलर्ट की सबसे बड़ी वजह
5 मई 2026 की रात अमृतसर के खासा इलाके में सेना की छावनी के बाहर कम तीव्रता का विस्फोट हुआ था। पंजाब के पुलिस महानिदेशक गौरव यादव ने अगले दिन पुष्टि की थी कि विस्फोट में IED का इस्तेमाल किया गया था। घटना में किसी के हताहत होने की सूचना नहीं थी।उसी रात जालंधर में BSF के पंजाब फ्रंटियर मुख्यालय के पास भी विस्फोट की घटना हुई थी। दोनों घटनाओं की जांच शुरू हुई, हालांकि पुलिस ने तत्काल दोनों घटनाओं के बीच कोई निर्णायक संबंध स्थापित नहीं किया था।
आज जब खुफिया इनपुट में खासा छावनी को संभावित निशाने के रूप में फिर चिन्हित किए जाने की बात सामने आई है, तो मई की घटना स्वाभाविक रूप से जांच के दायरे में दोबारा महत्वपूर्ण हो जाती है।
सवाल यह नहीं है कि पुरानी घटना और नए इनपुट का संबंध है या नहीं
सवाल यह है कि सुरक्षा एजेंसियां उस संभावना की पूरी तरह जांच कर रही हैं या नहीं।
शहजाद भट्टी नेटवर्क क्यों बना राष्ट्रीय सुरक्षा की चिंता?
पाकिस्तान स्थित शहजाद भट्टी का नाम अब केवल पंजाब के गैंगस्टर नेटवर्क तक सीमित नहीं रह गया है।
NIA की जांच में उसका नाम कई आतंकी-गैंगस्टर मामलों से जुड़ा सामने आया है।
जून 2026 में NIA ने पंजाब और हरियाणा के नौ जिलों में 18 स्थानों पर तलाशी ली थी।
ये कार्रवाई पाकिस्तान स्थित शहजाद भट्टी से जुड़े तीन मामलों की जांच के तहत की गई थी।
एजेंसी ने डिजिटल उपकरण, दस्तावेज और संचार तथा वित्तीय गतिविधियों से संबंधित सामग्री जब्त की थी, जिसे फोरेंसिक और तकनीकी जांच के लिए भेजा गया।NIA की जांच में शहजाद भट्टी पर भारत में स्थानीय मॉड्यूल खड़े करने, युवाओं की भर्ती और आतंकी हमलों के लिए ऑपरेशनल नेटवर्क तैयार करने के आरोप सामने आए हैं।
मई 2026 में NIA ने सिरसा महिला पुलिस थाने पर नवंबर 2025 के ग्रेनेड हमले के मामले में भट्टी समेत नौ आरोपियों के खिलाफ चार्जशीट दाखिल की थी। एजेंसी के मुताबिक कथित साजिश में सोशल मीडिया और एन्क्रिप्टेड संचार के जरिए स्थानीय आरोपियों को जोड़ा गया था।यानी जांच एजेंसियों की नजर में चुनौती केवल एक व्यक्ति की नहीं, बल्कि विदेशी हैंडलर
स्थानीय मॉड्यूल
अपराधी नेटवर्क के उस गठजोड़ की है, जो आतंकी गतिविधियों को जमीन पर अंजाम दे सकता है।
नया इनपुट कितना गंभीर?
खुफिया चेतावनी में दो कथित पाकिस्तान-आधारित ऑपरेटिव्स—‘राणा भाई’ और ‘मलिक’—के नाम और सैन्य प्रतिष्ठानों की कथित रेकी का उल्लेख होना इसे गंभीर बनाता है।किसी सैन्य प्रतिष्ठान की रेकी का दावा सही साबित होता है तो इसका अर्थ यह होगा कि किसी नेटवर्क ने संभावित लक्ष्य, पहुंच के रास्ते, सुरक्षा व्यवस्था और कमजोरियों के बारे में जानकारी जुटाने का प्रयास किया है। लेकिन यहां भी सावधानी जरूरी है।
रेकी का दावा = हमले की पुष्टि नहीं।सुरक्षा एजेंसियों को इनपुट की तकनीकी पुष्टि करनी होगी।
क्या किसी संदिग्ध की आवाजाही दर्ज हुई?
क्या CCTV या ड्रोन गतिविधि से कोई कड़ी मिलती है?
क्या मोबाइल/डिजिटल डेटा किसी नेटवर्क की ओर इशारा करता है?
क्या सीमा पार से कोई संपर्क सामने आता है?
इन सवालों के जवाब ही खतरे की वास्तविक प्रकृति बताएंगे।-
–रक्षा विशेषज्ञों के लिए सबसे बड़ा सवाल: ‘हम कितना तैयार हैं?’
सैन्य प्रतिष्ठानों की सुरक्षा में सबसे महत्वपूर्ण तत्व केवल बाहरी सुरक्षा घेरा नहीं, बल्कि पूर्व चेतावनी, निगरानी, खुफिया समन्वय और त्वरित प्रतिक्रिया है।यदि किसी नेटवर्क ने वास्तव में किसी सैन्य ठिकाने की रेकी की है तो सुरक्षा एजेंसियों के सामने चुनौती यह सुनिश्चित करने की है कि रेकी और हमले के बीच की कड़ी कभी पूरी न हो।इसका मतलब हैइंटेलिजेंस इनपुट
स्थानीय सत्यापन
संदिग्ध नेटवर्क की पहचान
निगरानी
लॉजिस्टिक चैनल की जांच
संभावित हमले से पहले मॉड्यूल का निष्क्रियकरण।
यही वह श्रृंखला है जिसमें किसी एक कड़ी की कमजोरी पूरे सुरक्षा तंत्र पर भारी पड़ सकती है।
क्या यह ‘प्रॉक्सी वॉर’ का नया चेहरा है?
पंजाब के DGP गौरव यादव ने मई में खासा और जालंधर की घटनाओं के बाद इसे पाकिस्तान समर्थित तत्वों की संभावित साजिश बताते हुए पंजाब को प्रॉक्सी वॉर के अग्रिम मोर्चे पर बताया था। हालांकि उस समय भी अलग-अलग घटनाओं के बीच संबंध की जांच जारी थी।आज की चुनौती को उसी व्यापक संदर्भ में देखना जरूरी है।यदि कोई विदेशी नेटवर्क सीधे सीमा पार से हमला नहीं करता, बल्कि भारत में मौजूद अपराधियों, युवाओं या छोटे मॉड्यूलों का इस्तेमाल करता है, तो यह एक प्रकार का कम लागत वाला लेकिन उच्च प्रभाव वाला प्रॉक्सी मॉडल बन जाता है।इसमें सीमा पार बैठे संचालक अपेक्षाकृत सुरक्षित रहते हैं, जबकि जमीन पर कार्रवाई करने वाले स्थानीय लोग कानून के शिकंजे में आते हैं।यही कारण है कि सुरक्षा एजेंसियों के लिए केवल हमलावर को पकड़ना पर्याप्त नहीं है।
फंडिंग,
भर्ती,
हथियार सप्लाई,
डिजिटल संचार
और विदेशी हैंडलर तक पहुंचना जरूरी है।
–क्या पाकिस्तान भारत को उकसाकर बड़े टकराव की तरफ ले जाना चाहता है?
यह सवाल राजनीतिक रूप से आकर्षक जरूर है, लेकिन रणनीतिक विश्लेषण में इसका जवाब बेहद सावधानी से देना होगा।किसी आतंकी नेटवर्क की गतिविधि को सीधे पाकिस्तान सरकार या पाकिस्तानी सेना की ओर से युद्ध की घोषणा मान लेना उचित नहीं होगा। लेकिन यदि भारतीय जांच में किसी राज्य-समर्थित नेटवर्क की भूमिका के ठोस साक्ष्य सामने आते हैं, तो मामला निश्चित रूप से गंभीर राजनयिक और सुरक्षा चुनौती बन जाता है।भारत की चुनौती यह होगी कि वह आतंकी नेटवर्क और पाकिस्तानी जनता के बीच अंतर बनाए रखते हुए, यदि राज्य-समर्थित आतंकवाद का प्रमाण मिले तो उसके खिलाफ कूटनीतिक, कानूनी और सुरक्षा माध्यमों से प्रभावी कार्रवाई करे।
इस्लामिक NATO’ के संदर्भ में क्या बदलता है?
पाकिस्तान और कुछ मुस्लिम देशों के बीच हाल के रक्षा सहयोग को लेकर सार्वजनिक बहस में ‘इस्लामिक NATO’ जैसे शब्दों का इस्तेमाल हुआ है। लेकिन किसी औपचारिक सुरक्षा गठबंधन की वास्तविक सैन्य क्षमता, उसकी संधियों और भारत के खिलाफ उसकी नीति को लेकर निष्कर्ष तथ्यों के आधार पर ही निकाले जाने चाहिए।भारत को किसी भी संभावित गठजोड़ से घबराने की जरूरत नहीं, लेकिन रणनीतिक आत्मसंतोष की भी कोई जगह नहीं।भारत की सुरक्षा नीति का आधार यह होना चाहिए कि किसी भी बाहरी गठजोड़ के बावजूद देश की सैन्य, खुफिया और आंतरिक सुरक्षा क्षमता इतनी मजबूत हो कि प्रॉक्सी नेटवर्क को जमीन पर पनपने का अवसर न मिले।
–वरिष्ठ राजनयिकों के नजरिए से: युद्ध नहीं, ‘निवारण’ सबसे बड़ा हथियार
एक अनुभवी राजनयिक के नजरिए से इस तरह की स्थिति में सबसे महत्वपूर्ण नीति होती है—deterrence यानी निवारण।दुश्मन को यह विश्वास होना चाहिए कि भारत के खिलाफ किसी भी आतंकी साजिश की कीमत बहुत अधिक होगी।लेकिन निवारण का अर्थ हर घटना के बाद युद्ध की भाषा बोलना नहीं है।
वास्तविक रणनीतिक शक्ति यह है कि—दुश्मन हमला करने की योजना बनाए और भारत उसे हमले से पहले ही विफल कर दे।यही खुफिया तंत्र की सफलता होगी।
भारत सरकार और रक्षा मंत्रालय के सामने असली परीक्षा
मौजूदा अलर्ट के संदर्भ में भारत सरकार और रक्षा मंत्रालय की प्राथमिकता सैन्य प्रतिष्ठानों की सुरक्षा, केंद्रीय और राज्य एजेंसियों के बीच सूचना साझा करने तथा संभावित स्थानीय मॉड्यूल की पहचान होना चाहिए।इस समय रक्षा मंत्रालय की ओर से इस विशेष खुफिया इनपुट पर कोई विस्तृत सार्वजनिक बयान सामने नहीं आया है। इसलिए मंत्रालय के नाम पर ऐसी प्रतिक्रिया जोड़ना उचित नहीं होगा जो आधिकारिक रूप से जारी नहीं हुई है।लेकिन एक बात स्पष्ट है
मई में सैन्य क्षेत्र के पास IED विस्फोट और अब सैन्य ठिकानों को लेकर आया नया खुफिया इनपुट सुरक्षा समीक्षा की मांग जरूर करता है।
पंजाब सरकार के सामने दोहरी चुनौती
पंजाब सरकार के लिए चुनौती केवल आतंकवाद की नहीं है। राज्य को आतंकवाद और संगठित अपराध के उस गठजोड़ से भी लड़ना है, जिसमें स्थानीय गैंगस्टर नेटवर्क आतंकी संगठनों के लिए लॉजिस्टिक सहायता, हथियार, वाहन, ठिकाने या मानव संसाधन उपलब्ध करा सकते हैं।NIA ने भी पिछले महीनों में भट्टी से जुड़े मामलों में पंजाब और हरियाणा में व्यापक तलाशी अभियान चलाया है।
जुलाई में NIA और सात राज्यों के पुलिस प्रमुखों की बैठक में भी शहजाद भट्टी के नेटवर्क समेत संगठित अपराध और आतंक-गैंगस्टर गठजोड़ से निपटने के लिए बेहतर अंतरराज्यीय समन्वय पर जोर दिया गया था।इससे स्पष्ट है कि खतरे को अब केवल ‘कानून-व्यवस्था’ के चश्मे से देखना पर्याप्त नहीं है।यह राष्ट्रीय सुरक्षा + संगठित अपराध + साइबर नेटवर्क + सीमा पार आतंकवाद का संयुक्त प्रश्न बन चुका है।
विपक्ष सरकार से पूछे सवाल, लेकिन राष्ट्रीय सुरक्षा पर राजनीति से बचना भी जरूरी
ऐसे मामलों में विपक्ष की भूमिका महत्वपूर्ण है। पंजाब सरकार से पूछा जाना चाहिए कि राज्य की खुफिया व्यवस्था कितनी मजबूत है, मई के IED विस्फोट की जांच कहां पहुंची और अब सामने आए इनपुट के बाद संवेदनशील प्रतिष्ठानों की सुरक्षा समीक्षा कैसे की गई है।विपक्ष को यह भी पूछना चाहिए कि क्या राज्य में मौजूद आपराधिक नेटवर्कों की गतिविधियों और सीमा पार आतंकी नेटवर्क के बीच पर्याप्त निगरानी हो रही है।
लेकिन दूसरी ओर, राष्ट्रीय सुरक्षा के संवेदनशील इनपुट को राजनीतिक प्रचार का विषय बनाना भी जोखिमपूर्ण है।सरकार की जवाबदेही तय हो, मगर ऑपरेशनल जानकारी सार्वजनिक करके सुरक्षा व्यवस्था को कमजोर न किया जाए।
अमृतसर के नागरिकों के लिए संदेश—सतर्क रहें, अफवाह नहीं फैलाएं
सैन्य प्रतिष्ठानों के आसपास रहने वाले नागरिकों के लिए इस समय सबसे जरूरी संदेश है—सतर्कता, न कि दहशत।किसी संदिग्ध गतिविधि, लावारिस वस्तु या असामान्य आवाजाही की जानकारी संबंधित अधिकारियों तक पहुंचाना नागरिकों की जिम्मेदारी है। लेकिन सोशल मीडिया पर अपुष्ट वीडियो, संदिग्ध लोगों की तस्वीरें या ‘हमले की तारीख’ जैसी अफवाहें फैलाना सुरक्षा एजेंसियों के लिए अतिरिक्त चुनौती पैदा कर सकता है।आतंकवादी नेटवर्क का एक उद्देश्य भय पैदा करना भी होता है।इसलिए आतंकवाद के खिलाफ नागरिक समाज का सबसे मजबूत हथियार है—सतर्क नागरिक और शांत समाज।
शहजाद भट्टी मॉडल’ को तोड़ना होगा
इस पूरे मामले का सबसे महत्वपूर्ण पहलू यही है कि शहजाद भट्टी जैसे कथित आतंकी-गैंगस्टर नेटवर्क को केवल ‘गैंगस्टर’ मानकर नहीं देखा जा सकता।NIA की जांच में भट्टी पर पाकिस्तान से भारत में आतंकी गतिविधियों के लिए स्थानीय मॉड्यूल खड़े करने और उन्हें सोशल मीडिया तथा एन्क्रिप्टेड संचार के जरिए निर्देशित करने के आरोप सामने आए हैं।इसलिए रणनीति भी बहुस्तरीय होनी चाहिए—गैंगस्टर पर कार्रवाई + स्थानीय मॉड्यूल की पहचान + वित्तीय नेटवर्क पर प्रहार + हथियार सप्लाई रोकना + डिजिटल नेटवर्क तोड़ना + विदेशी हैंडलर के खिलाफ अंतरराष्ट्रीय कार्रवाई।यही इस नेटवर्क की रीढ़ तोड़ने का रास्ता है।
निष्कर्ष:
युद्ध की घोषणा नहीं, आतंकी साजिश की विफलता भारत की असली जीत होगीअमृतसर के सैन्य प्रतिष्ठानों को लेकर सामने आया नया खुफिया इनपुट निश्चित रूप से गंभीर है। खासा छावनी और बुड्ढा थेह की कथित रेकी, पाकिस्तान में मौजूद बताए जा रहे ऑपरेटिव्स के नाम और शहजाद भट्टी नेटवर्क की पृष्ठभूमि—इन तीनों को एक साथ रखकर सुरक्षा एजेंसियों का हाई अलर्ट समझ में आता है।
लेकिन अभी किसी हमले को निश्चित मान लेना भी गलत होगा।भारत की असली परीक्षा यह नहीं कि वह हमले के बाद कितना बड़ा जवाब देता है। असली परीक्षा यह है कि हमला होने ही न दे।यदि पाकिस्तान में बैठे किसी आतंकी-गैंगस्टर नेटवर्क ने वास्तव में अमृतसर के सैन्य प्रतिष्ठानों की रेकी कराई है, तो उसके लिए सबसे बड़ा जवाब युद्ध का शोर नहीं बल्कि उसकी पूरी साजिश का समय रहते पर्दाफाश और विफल होना होगा।
और यदि जांच अंततः यह साबित करती है कि किसी विदेशी हैंडलर ने भारत की जमीन पर स्थानीय अपराधियों को इस्तेमाल करने की कोशिश की, तो संदेश भी उतना ही स्पष्ट होना चाहिए—सीमा चाहे जितनी दूर हो, नेटवर्क चाहे जितना छिपा हो और हैंडलर चाहे किसी भी देश में बैठा हो—भारत की खुफिया निगाह से बचकर भारत की जमीन पर आतंक का कारोबार चलाना आसान नहीं होगा।
फिलहाल सबसे जरूरी है—खुफिया इनपुट की पुष्टि, सैन्य प्रतिष्ठानों की सुरक्षा का व्यापक ऑडिट और शहजाद भट्टी नेटवर्क की जड़ों तक पहुंचना।
युद्ध की उत्तेजना से अधिक प्रभावी है आतंकी साजिश को युद्ध तक पहुंचने से पहले ही खत्म कर देना।